Eri Silva atua há mais de 15 anos em tecnologia, apoiando organizações na transformação de suas estratégias de cloud, cibersegurança e IA, com foco em arquiteturas mais seguras, resilientes e preparadas para a nova era da inteligência artificial.
Eri Silva atua há mais de 15 anos em tecnologia,...
Henrique Lopes atua em projetos de cibersegurança, conectividade e transformação digital, apoiando organizações na construção de arquiteturas resilientes que unem segurança, performance, disponibilidade e governança para suportar aplicações críticas e iniciativas de IA.
Henrique Lopes atua em projetos de cibersegurança, conectividade e transformação...
Fernando Ceolin é Regional Vice President LATAM na Akamai. Possui extensa experiência e atua há mais de 30 anos no Setor de Segurança da Informação, auxiliando grandes corporações latino-americanas a aumentar seus níveis de segurança.
Fernando Ceolin é Regional Vice President LATAM na Akamai. Possui...
Thiago Ferreira é Executivo de Tecnologia da Informação com mais de 20 anos de experiência, sendo 15 dedicados ao setor de saúde. Atua como Gerente de Segurança da Informação e Governança de TI no Hcor, com forte trajetória anterior no Hospital Sírio-Libanês, onde liderou equipes de Infraestrutura e SecOps.
Especialista em ambientes de missão crítica, alta disponibilidade e arquiteturas híbridas (on-premises e cloud), possui sólida atuação em Segurança da Informação, Governança, gestão de riscos, conformidade regulatória (incluindo LGPD e ISO 27001) e transformação tecnológica em organizações altamente complexas e reguladas.
Seu foco está em construir ambientes resilientes e escaláveis, formar equipes de alta performance e transformar a tecnologia em diferencial estratégico para o negócio.
Thiago Ferreira é Executivo de Tecnologia da Informação com mais...
Murilo Rivau Fernandes é engenheiro de computação, mestre em Engenharia Elétrica pela Escola Politécnica da USP e tecnólogo em Gestão Comercial pela FGV, com mais de duas décadas de experiência em tecnologia, criptografia, segurança da informação, proteção de dados e inteligência artificial. Atuou como analista e pré-vendas técnico, gerente comercial e, atualmente, como sócio-diretor de Novos Negócios, combinando conhecimento técnico, desenvolvimento de sistemas, liderança comercial e relacionamento estratégico com clientes
Murilo Rivau Fernandes é engenheiro de computação, mestre em Engenharia...
Pedro Eurico possui mais de três décadas de experiência na área de Segurança da Informação. Pioneiro no setor desde os tempos das BBS nos anos 90, participou ativamente da implantação das principais tecnologias de rede no país. Com certificações como ITIL e CISSP, e especialização pelo MIT, acumula quase 20 anos no atendimento técnico a grandes corporações brasileiras. Hoje, lidera a equipe de Engenharia de Segurança da Tenable no Brasil e atua como especialista em Cloud Security.
Pedro Eurico possui mais de três décadas de experiência na...
Especialista em cibersegurança, atuando como Pré-vendas de Segurança Ofensiva na Strike. É focado em conectar tecnologia e negócios, traduzindo desafios técnicos em valor estratégico para as organizações. Também é palestrante e mentor voluntário na Mente Binária.
Especialista em cibersegurança, atuando como Pré-vendas de Segurança Ofensiva na...
Co-Founder e VP of Product da Strike, empresa de segurança ofensiva que está redefinindo a gestão do risco cibernético por meio da Continuous Hybrid Validation, combinando execução orientada por IA com revisão especializada feita por humanos.
Com formação em Engenharia de Sistemas pela Universidad ORT Uruguay, Facundo possui experiência em desenvolvimento de software, infraestrutura em nuvem e operações tecnológicas. Antes de assumir a liderança de Produto, atuou como VP of Operations da Strike. Atualmente, lidera a evolução da plataforma, combinando conhecimento técnico e visão de negócios para desenvolver soluções de segurança escaláveis e orientadas por IA.
Co-Founder e VP of Product da Strike, empresa de segurança...
Staff Security Engineer na Arco Educação, onde lidera a frente de AppSec. Formado em Engenharia da Computação. Possui mais de 8 anos de experiência em Cyber Security. Com passagens por empresas dos setores de Educação, Financeiro e Industrial.
Staff Security Engineer na Arco Educação, onde lidera a frente...

Bruno Fagioli é arquiteto de soluções de cibersegurança na Cisco desde 2019 e possui mais de 15 anos de experiência no mercado. Formado em Ciência da Computação, atualmente lidera a área de Segurança Capture the Flag globalmente. Ele trabalha em projetos com clientes nas Américas, projetando arquiteturas e soluções de segurança para proteger usuários, dados e aplicativos. Possui diversas certificações profissionais, como CCIE Security, DevNet e CISSP.
Bruno Fagioli é arquiteto de soluções de cibersegurança na Cisco...
Sócio da Clavis é formado em Engenharia Elétrica pela Unicamp, com especialização em data analytics pela Texas Tech University e em gestão de tecnologia pela universidade de Stanford.
Sócio da Clavis é formado em Engenharia Elétrica pela Unicamp,...
Executivo de Tecnologia com mais de 20 anos de experiência em infraestrutura e mais de 16 anos à frente da gestão de equipes e operações de TI. Ao longo de sua trajetória, liderou projetos de grande porte em infraestrutura, segurança da informação, cloud e telecomunicações, unindo visão estratégica e conhecimento técnico para impulsionar eficiência, resiliência e evolução tecnológica dos negócios.
Executivo de Tecnologia com mais de 20 anos de experiência...

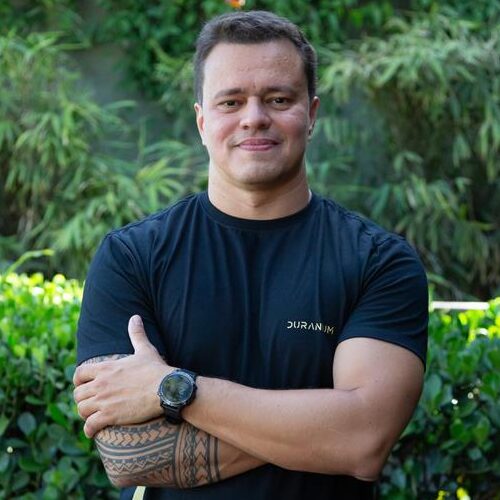
Cientista da computação com mais de 15 anos de experiência em Engenharia de Software e Cibersegurança, ex-Google. Especialista em arquiteturas robustas e escaláveis, atuando hoje à frente da Duranium no desenvolvimento de soluções antifraude com agentes de IA. Pesquisador independente em privacidade, criptografia e identidade autos soberana (SSI), com foco em levar tecnologia que simplifique a vida das empresas e fortaleça a segurança do mercado financeiro brasileiro.
Cientista da computação com mais de 15 anos de experiência...
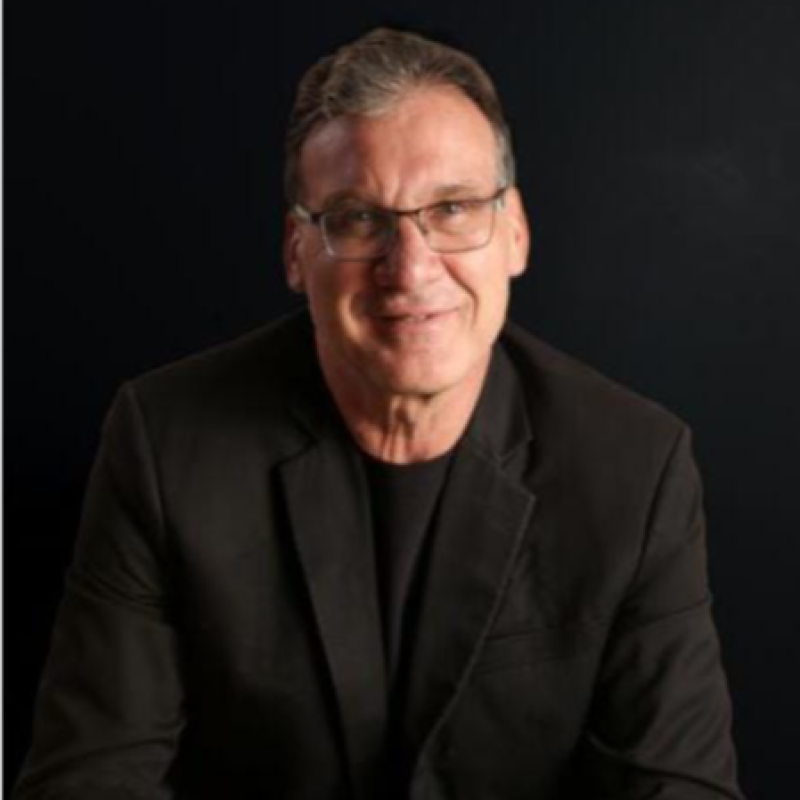
Ex-oficial aviador da Força Aérea Brasileira e atual Subsecretário de TI no Ministério da Agricultura, lidero equipes que protegem dados estratégicos, implementam soluções com IA e sustentam o que não pode falhar: o funcionamento de um país.
Já atuei em órgãos como BACEN, ANVISA, ANTAQ e INEP, sempre unindo tecnologia, direito e liderança pública.
Meu foco é simples: transformar complexidade em segurança. Inovação em política pública. E missão em legado.
Ex-oficial aviador da Força Aérea Brasileira e atual Subsecretário de...
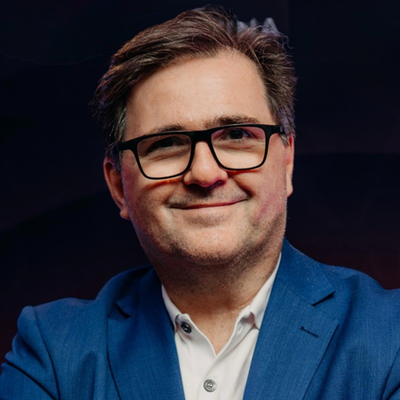
Com mais de oito anos de experiência à frente da ITXPRO, criei um método inovador que acelera o desenvolvimento de carreiras em Governança, Risco e Compliance de TI, integrando metodologias de aprendizagem e design com visão estratégica.
Com mais de oito anos de experiência à frente da...
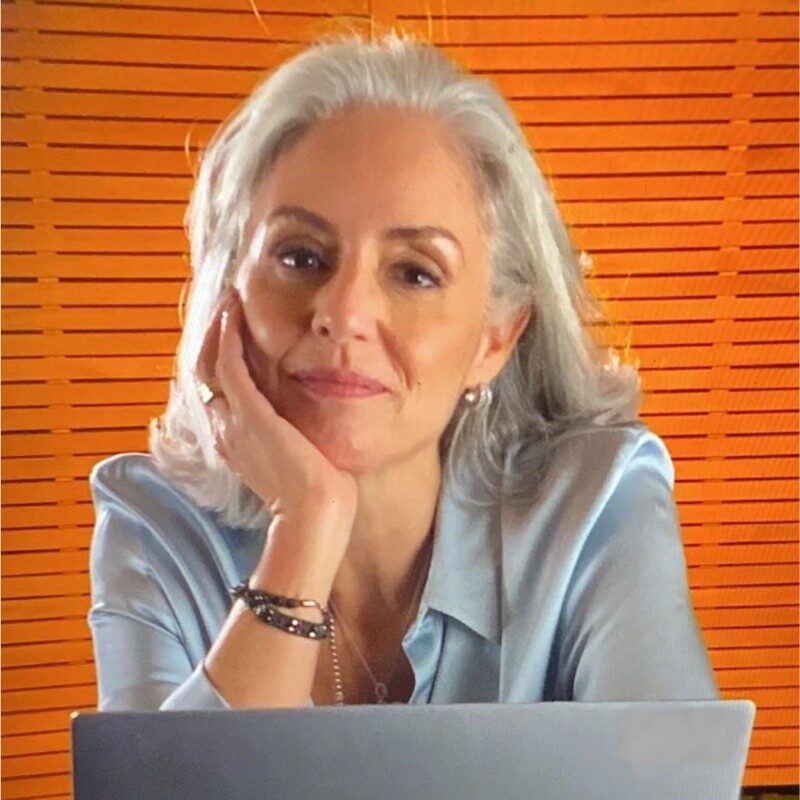
Mais de 25 anos de carreira na área de Cibersegurança,...
Gerente de segurança experiente com histórico comprovado de trabalho no setor de seguros e serviços financeiros. Especialista em ISO 27001, Governança de TI, Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS), ITIL e Gerenciamento de Serviços de TI. Graduado pela Fundação Getulio Vargas/FGV e Insper.
Gerente de segurança experiente com histórico comprovado de trabalho no...
Líder executivo com mais de 30 anos de experiência em TI e cibersegurança, atualmente atuando como Chief Information Security Officer (CISO) na CERC. Histórico sólido na liderança de iniciativas estratégicas de segurança que protegem ativos críticos, fortalecem a resiliência dos negócios e impulsionam o crescimento em setores altamente regulamentados.
Líder executivo com mais de 30 anos de experiência em...
Executivo com sólida experiência em Segurança da Informação e Governança de TI, atuando em posições de C-Level em empresas nacionais e multinacionais dos setores de energia, tecnologia, telecom, seguros e financeiro. Especialista em conformidade regulatória, segurança em nuvem, frameworks como ISO, NIST e LGPD, e liderança de projetos estratégicos. Reconhecido como CISO do Ano em múltiplas edições, também atua como mentor e conselheiro em segurança digital.
Executivo com sólida experiência em Segurança da Informação e Governança...
Gerente especializada em Segurança da Informação, Cibersegurança e Privacidade de Dados, com mais de 15 anos de experiência em projetos estratégicos e implementação de soluções robustas. Liderou iniciativas como SOC, gestão de identidades, resposta a incidentes e certificações. Atua com foco em riscos, conformidade e frameworks como NIST, CIS e LGPD, promovendo excelência operacional e continuidade dos negócios.
Gerente especializada em Segurança da Informação, Cibersegurança e Privacidade de...
Direito Digital, consultivo e contencioso. DPO as a Service e mentoria LGPD. Certificação EXIN DPO + AI Compliance Officer.
Segurança da Informação, identificação de autoria, acompanhamento de incidentes, Políticas e Normas de Segurança da Informação.
Direito Digital, consultivo e contencioso. DPO as a Service e...
Profissional com 18 anos de experiência na área de Segurança da Informação, diretamente focado em Governança de Segurança tendo trabalhado com empresas de ramos diversos, desde banco, passando por agronégócio, serviços, hospitais e petroquímicas tendo como principal foco a resiliência em cyber das empresas em que atuou.
Profissional com 18 anos de experiência na área de Segurança...
Executivo de TI com mais de 20 anos de experiência em empresas nacionais e multinacionais, atuando como CIO, CISO e DPO. Especialista em Governança de TI, Cibersegurança, Proteção de Dados, GRC e Transformação Digital. Liderou projetos de reestruturação de áreas, implantação de escritórios de governança e adequação à LGPD. Atua como mentor, professor e palestrante, com certificações em COBIT, Scrum, Kanban, ITSM e LGPD.
Executivo de TI com mais de 20 anos de experiência...



Executivo responsável pelo desenvolvimento de um programa e cultura de IA Responsável. Liderando uma equipe de 10 profissionais multidisciplinares qualificados. Profissional com mentalidade estratégica e sólida formação técnica. Fortes habilidades de relacionamento e formação de equipes, com histórico comprovado de gestão de equipes multiculturais e multidisciplinares, além de atuação em atendimento ao cliente em níveis executivos.
Executivo responsável pelo desenvolvimento de um programa e cultura de...
Executivo sênior com mais de 18 anos de experiência em Segurança Cibernética, Tecnologia da Informação e Governança, atuando em empresas líderes dos setores financeiro, manufatureiro e digital. Reconhecido por impulsionar a transformação digital com segurança, gerenciar riscos complexos e liderar times de alta performance em ambientes críticos. Atuando como CISO para a América do Sul, fui responsável por arquitetar centros de operações de segurança, estruturar programas de continuidade e governança, além de posicionar a cibersegurança como pilar estratégico nos conselhos executivos. Board advisor, mentor de talentos e promotor da inovação com propósito de negócio.
Executivo sênior com mais de 18 anos de experiência em...
Profissional de Segurança da Informação com mais de 20 anos de experiência e forte atuação na área de TI e serviços. Possui sólidos conhecimentos em Cibersegurança, Gestão de Riscos, Continuidade de Negócios, Resposta a Incidentes, PKI, ISO 27001, Gestão de Data Center e Prevenção a Fraudes. Com ampla experiência em projetos de detecção e resposta, prevenção e recuperação, seu foco está na implementação de soluções práticas e de alto impacto que protejam as operações críticas do negócio. Com uma mentalidade proativa, trabalha para antecipar ameaças e garantir que as medidas de segurança sejam integradas de forma fluida à estratégia da empresa. Com Pós-Graduação em Segurança da Informação e MBA em Gestão de Negócios, busca equilibrar a segurança da informação com os demais objetivos corporativos.
Profissional de Segurança da Informação com mais de 20 anos...
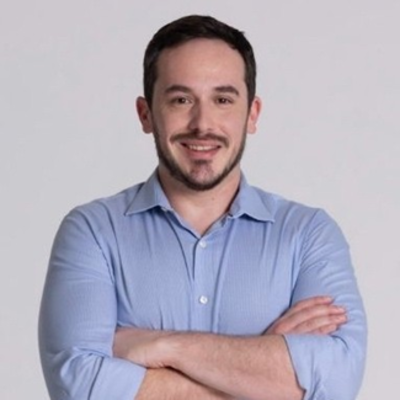
CISO do Grupo Protege, com mais de 10 anos de experiência em posições estratégicas de segurança da informação. Atua no fortalecimento de programas de cibersegurança, conformidade com PCI e Bacen, e desenvolvimento de estratégias robustas de defesa e monitoramento. É referência na capacitação de equipes multidisciplinares e na promoção de cultura organizacional voltada à segurança, sempre alinhando proteção de dados às metas de negócio.
CISO do Grupo Protege, com mais de 10 anos de...
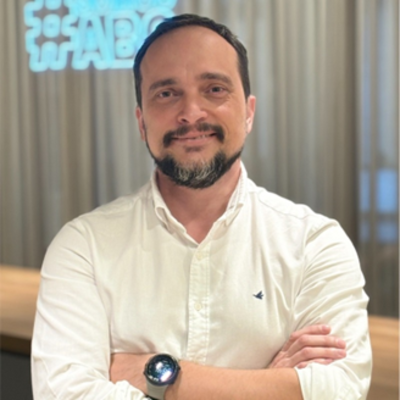
Gerente de Segurança da Informação com mais de 20 anos de experiência em empresas nacionais e multinacionais como Accenture, IBM e Telefónica VIVO. Atua nos setores de varejo, saúde, telecom e serviços financeiros, com foco em cibersegurança, privacidade (LGPD/GDPR), segurança em nuvem e infraestrutura. Certificado CISSP desde 2009, contribui ativamente para o desenvolvimento do exame e é palestrante em conferências nacionais e internacionais.
Gerente de Segurança da Informação com mais de 20 anos...
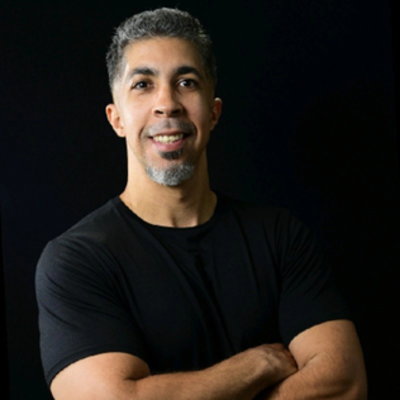
Profissional com mais de 25 anos de trajetória em TI, iniciada com ensino e suporte técnico, e consolidada como CISO da Prefeitura de Osasco. Liderou a criação do Departamento de Tecnologia da Informação e foi pioneiro na estruturação da área de Segurança da Informação no setor público. Atua com foco em cultura, estratégia e resiliência digital, garantindo a continuidade dos serviços públicos em um cenário cada vez mais conectado.
Profissional com mais de 25 anos de trajetória em TI,...
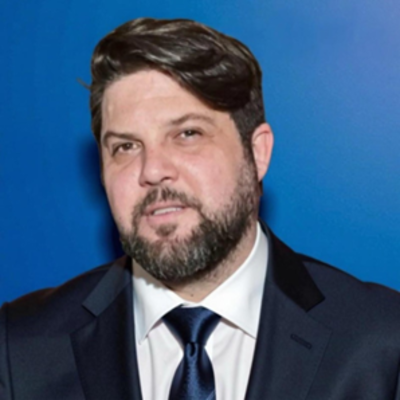
Profissional com mais de 20 anos de experiência em cibersegurança, liderando a área de segurança digital do Grupo Casas Bahia. Especialista em arquitetura de segurança, cloud, DevSecOps, prevenção de fraudes e conformidade com LGPD, PCI e Bacen 4.658. Atua com frameworks como ISO 27000, NIST, CIS e MITRE, e possui sólida experiência em projetos estratégicos e internacionais. Responsável por formar equipes de alta performance e garantir a continuidade dos negócios frente a ameaças digitais.
Profissional com mais de 20 anos de experiência em cibersegurança,...
Como Chief Information Security Officer no Carrefour, lidero iniciativas estratégicas de cibersegurança há mais de dois anos, garantindo a proteção de dados e sistemas em um ambiente dinâmico e desafiador. Com certificações como CISSP, CISM e Security+, trago uma abordagem técnica e analítica para gerenciar vulnerabilidades e mitigar riscos, sempre alinhando as soluções às necessidades operacionais e regulatórias. Minha experiência de mais de seis anos como CISO e minha trajetória em segurança da informação me permitem oferecer soluções robustas e inovadoras que fortalecem a resiliência cibernética das organizações.
Como Chief Information Security Officer no Carrefour, lidero iniciativas estratégicas...
Como Líder em Cyber Security, trago um equilíbrio entre extroversão e introspecção, comunicando de forma clara e eficaz enquanto mantenho a paciência e persistência necessárias para lidar com situações adversas. Meu entusiasmo e confiança são contagiantes, o que ajuda a manter a equipe engajada e focada em alcançar os objetivos organizacionais. Sou resiliente e determinado, características essenciais para manter a segurança da informação em alto nível.
Como Líder em Cyber Security, trago um equilíbrio entre extroversão...
Vinte anos de experiência profissional, sendo mais de doze anos gerenciando e coordenando equipes técnicas de segurança de infraestrutura e analisando projetos de segurança. Foco em gestão estratégica de segurança e implementações de projetos para gerar melhores resultados e segurança, visando vantagem competitiva e lucro na organização.
Vinte anos de experiência profissional, sendo mais de doze anos...
Executivo com 23 anos de experiência em Tecnologia, com atuação em Segurança da Informação, Prevenção a Fraudes e Transformação Digital em empresas de médio e grande porte. Especialista em planejamento estratégico de TI, plano diretor de segurança e reestruturação organizacional. Certificado em ITIL e COBIT, possui sólida liderança em projetos de Cyber Security, com foco em governança, eficiência e resultados.
Executivo com 23 anos de experiência em Tecnologia, com atuação...
Cidadão com dupla cidadania (Brasil e UE), com mais de 26 anos de experiência profissional em TI e mais de 22 anos dedicados à Segurança Cibernética e Governança de TI. Construí uma carreira liderando transformações complexas de segurança, estruturando organizações de segurança cibernética do zero e alinhando-as com padrões internacionais (ISO, NIST, CIS, ISF) e requisitos regulatórios globais.
Cidadão com dupla cidadania (Brasil e UE), com mais de...
Profissional com mais de 25 anos de experiência em Tecnologia...
Dezesseis anos de experiência em tecnologia da informação, um ótimo relacionamento no time e outros departamentos, realizando a avaliação e gerenciamento de segurança da informação, onde inclui a gestão de terceiros e MSS. Responsável pela realização de auditorias e levantamento de riscos de segurança em empresas internacionais na Tailândia, México e Argentina.
Dezesseis anos de experiência em tecnologia da informação, um ótimo...
Sou uma profissional movida por propósito e resultados, com mais de 15 anos de experiência em Segurança da Informação, atuando na liderança de estratégias voltadas à cyber, proteção de dados, gestão de riscos, conformidade regulatória e governança de TI. Acredito que segurança da informação vai muito além de controles técnicos: trata-se de promover uma cultura organizacional sólida, engajar pessoas, integrar tecnologia com inteligência e preparar o negócio para crescer de forma segura, inovadora e sustentável.
Sou uma profissional movida por propósito e resultados, com mais...
Executivo com 22 anos de experiência em Tecnologia e Cyber Security, com atuação em empresas nacionais e multinacionais dos setores financeiro, serviços e telecom. Head de Cyber Security e Cloud Services para Brasil e América Latina desde 2018. Especialista em transformação digital, liderança global e gestão de equipes multidisciplinares. Graduado em Ciência da Computação, com MBA pela FGV e formação em Inovação e Liderança pelo MIT Sloan. Participa de fóruns internacionais e atua como mentor de executivos da área.
Executivo com 22 anos de experiência em Tecnologia e Cyber...
Profissional experiente em Segurança da Tecnologia da Informação, com histórico comprovado de atuação no setor de serviços prediais. Possui habilidades em ISO 27001, auditoria de TI, gestão, gerenciamento de riscos, PCI DSS e melhoria de processos de negócios. Profissional com forte formação em TI, pós-graduado em Sistemas de Informação pela Unisanta (Santos) e MBA em Governança de Cibersegurança. João tem ampla experiência internacional, participando e liderando projetos em países como Estados Unidos, França, Reino Unido, México, Panamá, Colômbia, Argentina, Chile, Uruguai e Peru.
Profissional experiente em Segurança da Tecnologia da Informação, com histórico...
Profissional com 20 anos de experiência em TI, sendo 10 dedicados à Segurança da Informação, com atuação em empresas como Gol, Claro, Raízen e Daycoval Seguros. Lidera projetos estratégicos com foco em PDSI, gestão de riscos, DevSecOps e proteção de dados. Especialista em ferramentas como SCA, SAST, DAST, IAST e RASP, além de aplicar BI e Machine Learning para prevenção de fraudes. Possui MBA em Cyber Security (FIAP), especialização pela PUC, certificação DPO (ANPD) e graduação pela FATEC
Profissional com 20 anos de experiência em TI, sendo 10...
Profissional de TI com mais de 18 anos de experiência, sendo mais de 10 em liderança de equipes e serviços de infraestrutura, suporte e cibersegurança. Atua com foco em satisfação do cliente e entrega de soluções técnicas eficientes. Responsável pela gestão de orçamento de TI, redes, sistemas e processos. Colabora com times regionais e globais para gerar valor, aumentar rentabilidade e reduzir custos.
Profissional de TI com mais de 18 anos de experiência,...
Profissional com sólida atuação em Segurança da Informação, liderando equipes e projetos estratégicos com foco em PDSI, gestão de riscos e DevSecOps. Especialista em ferramentas como SCA, SAST, DAST, IAST e RASP, além de aplicar BI e Machine Learning para prevenção de fraudes. Possui experiência em instituições financeiras, governo e setor privado. MBA em Cyber Security (FIAP), especialização pela PUC, certificação DPO (ANPD) e graduação pela FATEC.
Profissional com sólida atuação em Segurança da Informação, liderando equipes...
Com mais de 20 anos de atuação nos setores financeiro e de serviços, Luciano é especialista em segurança da informação, governança de TI e gestão de riscos. Lidera programas corporativos de segurança, alinhando inovação tecnológica à mitigação de riscos e conformidade regulatória.
Com mais de 20 anos de atuação nos setores financeiro...
Com mais de uma década de dedicação à segurança da informação, hoje atua como Líder de Cibersegurança (CISO) onde tem a missão de fortalecer as práticas de segurança cibernética alinhadas aos objetivos estratégicos de negócios. Com propósito de liderar com inovação e vigilância na proteção contra ameaças digitais, garantindo a privacidade e a integridade dos dados.
Tendo expertise abrange desde a gestão de identidades até a resposta a incidentes de segurança, passando por modelagem de ameaças e operacionalização de cibersegurança. Com um histórico de sucesso na implementação de processos seguros em desenvolvimento ágil, tem contribuído significativamente para a maturidade e resiliência das organizações no cenário digital atual.”
Com mais de uma década de dedicação à segurança da...
Com mais de 25 anos de experiência em TI, André liderou projetos estratégicos em empresas como Serasa Experian, Embraer e Banco BV. Especialista em riscos cibernéticos, conformidade e arquitetura de segurança, atua na gestão de equipes multidisciplinares e na promoção de uma cultura de proteção e governança em todos os níveis da organização.
Com mais de 25 anos de experiência em TI, André...
Com 20 anos de experiência em tecnologia e segurança, atua na liderança de estratégias voltadas à proteção, continuidade e conformidade de ambientes críticos. Especialista em gestão de riscos, resposta a crises cibernéticas e alinhamento com práticas globais, equilibra inovação tecnológica com mitigação de riscos.
Com 20 anos de experiência em tecnologia e segurança, atua...
Mais de 25 anos de experiência em gestão de atividades relacionadas com Tecnologia da Informação, Negócios, Negociação, Segurança, Privacidade e Orçamento em diferentes setores como a Indústria, Saúde e Financeiro, desenvolvido pela graduação em Tecnologia, Pós-Graduação em Tecnologia e MBA em Negócios pela FGV. Reconhecido pela excepcional capacidade de lidar com as pessoas, habilidade forte para criar soluções inovadoras e na realização dos objetivos usando persistência e habilidades de liderança. Gestor de TI, Gestor de Relacionamentos com o Negócio, Local Privacy Officer, Painelista e Conferencista.
Mais de 25 anos de experiência em gestão de atividades...


Profissional de Cibersegurança com ampla experiência no fortalecimento da segurança da informação em ambientes complexos e dinâmicos. Atualmente como CISO da Zamp, empresa de destaque no varejo, lidero um time altamente qualificado de 15 profissionais, incluindo coordenadores, especialistas e analistas, com atuação em todas as frentes de segurança.
Foco em GRC, resposta a incidentes, governança e cultura de segurança, com um olhar estratégico alinhado ao negócio. Conduzi a evolução da maturidade em segurança (CIA), com base no framework NIST, fortalecendo a resiliência e proteção da companhia frente aos riscos cibernéticos.
Pós-graduado em Cibersegurança e Proteção Digital de Negócios, acredito que segurança da informação vai além de ferramentas — ela começa com consciência, estratégia e liderança.
Profissional de Cibersegurança com ampla experiência no fortalecimento da segurança...
Profissional com sólida experiência em Governança Corporativa, GRC, Planejamento Estratégico, Gestão de Projetos e Segurança da Informação. Atua na formação de times de alta performance e na promoção de liderança colaborativa em ambientes multifuncionais e multiculturais. Possui vivência em empresas nacionais e multinacionais dos setores de TI, automotivo, aviação, seguros, manufatura e agronegócio. Especialista em alinhar a estratégia de TI à visão e metas de negócio, com foco em agilidade estratégica e autonomia.
Profissional com sólida experiência em Governança Corporativa, GRC, Planejamento Estratégico,...

Com sólida atuação em segurança da informação, Amaro lidera estratégias de risco e proteção de dados em organizações de grande porte. Atualmente CISO, acumula experiência como DPO e gestor de TI, com foco em governança, conformidade e segurança centrada nos negócios.
Com sólida atuação em segurança da informação, Amaro lidera estratégias...
Profissional com mais de 23 anos de experiência em tecnologia e segurança da informação, certificado CISSP (ISC)² e auditor líder ISO 27001. Atua com gestão estratégica, construção de times de alta performance e suporte ao C-Level na tomada de decisões. Possui sólida vivência em fusões e aquisições, gestão de contratos e orçamentos (Capex/Opex), além de forte atuação em GRC, governança de TI, continuidade de negócios e privacidade de dados (GDPR). Especialista em ambientes críticos, resposta a incidentes (CSIRT), segurança de infraestrutura, cloud e aplicações, com domínio de frameworks como PMI, COBIT, ITIL, NIST e ISO 27k. Reconhecido pela capacidade de traduzir desafios técnicos em soluções alinhadas ao negócio.
Profissional com mais de 23 anos de experiência em tecnologia...
Sólidas habilidades de gestão de riscos, auditoria de SI e avaliação de controles internos, obtidas ao longo de mais de uma década em empresas de renome nacional e internacional.
Excelentes habilidades de comunicação e negociação, tanto orais quanto escritas, adquiridas a partir de amplo contato com alta administração, agências reguladoras e terceiros. Palestrante convidada do evento, facilitadora de workshops e renomada professora no Brasil.
Especializações: Gestão de riscos operacionais e tecnológicos, desenvolvimento de programas de auditoria e compliance, facilitação de workshops.
Sólidas habilidades de gestão de riscos, auditoria de SI e...
Profissional com mais de 20 anos de experiência em Tecnologia da Informação e uma década dedicada à Segurança da Informação. Atua na liderança de equipes e na gestão de projetos estratégicos, com foco na implementação de soluções como DLP, antivírus com gestão centralizada, firewalls NG, criptografia, MDM/BYOD, SOC externo, entre outros. Possui sólida atuação na análise de projetos sob a ótica da segurança, gestão de riscos alinhada aos objetivos de negócio, e condução de treinamentos e ações de conscientização. Também tem expertise em planos de continuidade de negócios e na preparação para certificações como PCI/DSS.
Profissional com mais de 20 anos de experiência em Tecnologia...
Profissional da área de Segurança da Informação, Gestão de Riscos Cibernéticos e Privacidade de Dados. Atua como gestor desde 2014, sendo responsável pelo planejamento estratégico, gestão de pessoas e orçamento da área. Tem foco em conformidade, mitigação de riscos e fortalecimento da cultura de segurança nas organizações.
Profissional da área de Segurança da Informação, Gestão de Riscos...
Executivo com sólida experiência em Segurança da Informação e Governança de TI, atuando em posições de C-Level em empresas nacionais e multinacionais dos setores de energia, tecnologia, telecom, seguros e financeiro. Especialista em conformidade regulatória, segurança em nuvem, frameworks como ISO, NIST e LGPD, e liderança de projetos estratégicos. Reconhecido como CISO do Ano em múltiplas edições, também atua como mentor e conselheiro em segurança digital.
Executivo com sólida experiência em Segurança da Informação e Governança...
Profissional com mais de 20 anos de carreira em TI, atuando há mais de 10 anos em posições de gestão. Desde 2016, lidera a área de Redes e Segurança da Informação, com foco em planejamento estratégico, gestão de equipes e projetos de alto impacto. Destaca-se pela implementação de SOC, resposta a incidentes, score de segurança cibernética e diretrizes baseadas na ISO 27001.
Profissional com mais de 20 anos de carreira em TI,...
Profissional com mais de 20 anos de experiência em TI, Projetos, Segurança, Infraestrutura e Governança, com atuação em empresas dos setores de Saúde, Serviços e Tecnologia. Pós-graduado em Engenharia de Sistemas e especializado em Gerenciamento de Projetos, lidera iniciativas estratégicas e participa de comitês decisórios, promovendo melhorias operacionais e alto índice de satisfação dos usuários.
Profissional com mais de 20 anos de experiência em TI,...
Líder em Segurança da Informação com 20 anos de trajetória em modelar e implementar programas de segurança da informação em multinacionais em diferentes setores abrangendo governança, gestão de riscos e conformidade. Possui um histórico comprovado em alinhar a estratégia de segurança cibernética aos objetivos de negócio, influenciando decisões da alta gestão e garantindo a proteção robusta de ativos. Destaque para a liderança na melhoria da maturidade da segurança através de auditorias internas, aprovação plena em todas as auditorias regulatórias e o engajamento de equipes de alta performance, impactando positivamente a retenção de talentos. Essencial na integração da segurança em planos estratégicos de transformação digital.
Líder em Segurança da Informação com 20 anos de trajetória...
Pesquisador de segurança por essência. É responsável por implementar práticas seguras e desafiá-los a pensar de forma estratégica sobre proteção digital, conectando curiosidade técnica à conscientização organizacional.
Pesquisador de segurança por essência. É responsável por implementar práticas...
Como Head de Segurança da Informação, acumulei mais de 25...

Com mais de 20 anos de experiência em TI, Lafaiete atua na gestão de riscos, fraudes digitais e auditorias de segurança. Especialista em SGSI, lidera iniciativas de conformidade e engajamento em boas práticas de cibersegurança, promovendo uma cultura colaborativa e segura nas organizações.
Com mais de 20 anos de experiência em TI, Lafaiete...
Com sólida atuação em segurança da informação, Amaro lidera estratégias de risco e proteção de dados em organizações de grande porte. Atualmente CISO, acumula experiência como DPO e gestor de TI, com foco em governança, conformidade e segurança centrada nos negócios.
Com sólida atuação em segurança da informação, Amaro lidera estratégias...

Professor universitário e especialista em Transformação Digital para os setores de energia e indústria, com mais de 12 anos de experiência em soluções digitais voltadas à inteligência operacional, ESG, cibersegurança e eficiência de ativos. Atua com tecnologias como Blockchain, Industry 4.0, cloud e DevOps. Certificado por Microsoft, Intel, EXIN e OSIsoft. Docente em cursos de pós-graduação nas áreas de Manufatura Avançada, Automação e Robótica.
Professor universitário e especialista em Transformação Digital para os setores...

Executivo de Tecnologia com mais de 35 anos de experiência, atualmente Head de Tecnologia no Colégio Bandeirantes. Lidera projetos de transformação digital com foco em infraestrutura, automação, governança de dados e inteligência artificial aplicada à educação. Atua com visão estratégica, foco em resultados e inovação, promovendo eficiência operacional e alinhamento entre tecnologia e negócio.
Executivo de Tecnologia com mais de 35 anos de experiência,...

Diretor de Segurança da Informação (CISO). Bacharel em Ciência da Computação pela UNIP e MBA em Governança de TI – IPT / USP. Profissional de TI com mais de 24 anos de carreira com vasta experiência em Governança de TI, Segurança da Informação e Auditoria de TI realizando implementações de processos com objetivo de atender as demandas de mercado (SOX, ISAE 3402 e ISOs) com base nas melhores práticas utilizando Cobit, ITIL, ISO 27001, ISO 27002, ISO 20000, NIST, CIS, BSC etc.
Diretor de Segurança da Informação (CISO). Bacharel em Ciência da...
Profissional com 22 anos de experiência em Tecnologia da Informação, especializado em Segurança da Informação, Gestão de Riscos, Auditoria e conformidade com a LGPD. Atua como gestor e consultor, com sólida experiência na estruturação de políticas e processos baseados nas normas ISO/IEC 27001 e 27701, gerenciamento de crises, implantação de SOC, análise de vulnerabilidades, conformidade regulatória (LGPD, SOX, NIST, PCI) e frameworks como COBIT, ITIL e ABNT NBR ISO/IEC 27001.
Liderou projetos de cibersegurança em ambientes LATAM, incluindo gestão de identidade, DLP, SIEM e prevenção de fraudes. Foi responsável pela certificação do primeiro hospital brasileiro na ISO/IEC 27001 em 2022 e pela recertificação nos anos seguintes. Possui certificações como Auditor Líder Interno e Externo (ISO/IEC 27001 e 27701) e Auditor Interno ISO 19011.
Atualmente, é Diretor de Cyber Security e Proteção de Dados da ABCIS, membro ativo do Instituto de Defesa Cibernética da América Latina (IDCiber) e da APDADOS. Reconhecido por sua visão estratégica, liderança, proatividade e alto comprometimento.
Profissional com 22 anos de experiência em Tecnologia da Informação,...

Gerente de segurança cibernética dedicado e orientado a resultados, com um histórico comprovado de mais de 15 anos na concepção, implementação e gerenciamento de programas robustos de segurança cibernética. Um pensador estratégico e líder hábil, protegi com sucesso as organizações contra ameaças cibernéticas em evolução, desenvolvendo e executando estratégias de segurança abrangentes. Minha experiência abrange gerenciamento de riscos, resposta a incidentes, segurança ofensiva e inteligência de ameaças. Hábil na liderança de equipes multifuncionais, departamento de identificação e mitigação de riscos de segurança, realização de avaliações completas de vulnerabilidade e implementação de tecnologias de segurança de ponta.
Especialidades: Teste de Invasão, Avaliação de Vulnerabilidade, Arquitetura de Software, SaaS, Business Intelligence Java/Python, Desenvolvimento de Banco de Dados, Práticas de Codificação Segura, Conformidade de Segurança HIPAA, Avaliação de Riscos, Modelagem de Ameaças.
Gerente de segurança cibernética dedicado e orientado a resultados, com...


Executivo com 23 anos de experiência em Tecnologia, com atuação em Segurança da Informação, Prevenção a Fraudes e Transformação Digital em empresas de médio e grande porte. Especialista em planejamento estratégico de TI, plano diretor de segurança e reestruturação organizacional. Certificado em ITIL e COBIT, possui sólida liderança em projetos de Cyber Security, com foco em governança, eficiência e resultados.
Executivo com 23 anos de experiência em Tecnologia, com atuação...
Vinte anos de experiência profissional, sendo mais de doze anos gerenciando e coordenando equipes técnicas de segurança de infraestrutura e analisando projetos de segurança. Foco em gestão estratégica de segurança e implementações de projetos para gerar melhores resultados e segurança, visando vantagem competitiva e lucro na organização.
Vinte anos de experiência profissional, sendo mais de doze anos...
Profissional da área de Segurança da Informação, Gestão de Riscos e Prevenção a Fraudes atuando desde 1999 em empresas de grande porte do mercado financeiro nacional (Bancos: Santander, Votorantim e Original, e Cielo) e também em empresa de mídia (iG e Editora Abril). Gestor desde 2005 sendo responsável pela estratégia, operação e gestão de áreas de segurança da informação.
Também atuo como professor em cursos de cybersegurança e Open Banking na FIA, além de ser membro do Board of Advisors do EC-Council.
Profissional da área de Segurança da Informação, Gestão de Riscos...

Executivo de TI e Cibersegurança com 18 anos de experiência no setor público. Atuei como CIO/CTO em projetos de transformação digital e otimização de recursos, e como CISO, liderando políticas de segurança, gestão de riscos, resposta a incidentes e conformidade (LGPD). Conduzi iniciativas de modernização tecnológica que elevaram a eficiência operacional e reduziram incidentes. Reconhecido como Top Voice LinkedIn em cibersegurança e gestão de TI, também atuo como jornalista, speaker, autor, consultor e board member em portais e eventos especializados.
Executivo de TI e Cibersegurança com 18 anos de experiência...
Fernando Ceolin é Regional Vice President LATAM na Akamai. Possui extensa experiência e atua há mais de 30 anos no Setor de Segurança da Informação, auxiliando grandes corporações latino-americanas a aumentar seus níveis de segurança.
Fernando Ceolin é Regional Vice President LATAM na Akamai. Possui...
Carlos Carrilho é um profissional com mais de duas décadas de atuação no setor de tecnologia, tendo construído uma carreira sólida que passa por implantação de soluções, suporte técnico e, nos últimos anos, pela área comercial. Há cerca de 12 anos dedica-se exclusivamente à cybersegurança, apoiando os clientes na evolução de suas estratégias de defesa e na adoção de tecnologias avançadas de proteção. Hoje, atua como Cybersecurity Sales Specialist na NTT DATA, contribuindo para o desenvolvimento de projetos de segurança de alto impacto em diferentes segmentos.
Carlos Carrilho é um profissional com mais de duas décadas...
Bruno Fagioli é arquiteto de soluções de cibersegurança na Cisco desde 2019 e possui mais de 15 anos de experiência no mercado. Formado em Ciência da Computação, atualmente lidera a área de Segurança Capture the Flag globalmente. Ele trabalha em projetos com clientes nas Américas, projetando arquiteturas e soluções de segurança para proteger usuários, dados e aplicativos. Possui diversas certificações profissionais, como CCIE Security, DevNet e CISSP.
Bruno Fagioli é arquiteto de soluções de cibersegurança na Cisco...
Executivo de Tecnologia com mais de 20 anos de experiência em infraestrutura e mais de 16 anos à frente da gestão de equipes e operações de TI. Ao longo de sua trajetória, liderou projetos de grande porte em infraestrutura, segurança da informação, cloud e telecomunicações, unindo visão estratégica e conhecimento técnico para impulsionar eficiência, resiliência e evolução tecnológica dos negócios.
Executivo de Tecnologia com mais de 20 anos de experiência...
Sócio da Clavis é formado em Engenharia Elétrica pela Unicamp, com especialização em data analytics pela Texas Tech University e em gestão de tecnologia pela universidade de Stanford.
Sócio da Clavis é formado em Engenharia Elétrica pela Unicamp,...
Executivo de Segurança da Informação com forte capacidade de gestão, orientado a resultados, focado na otimização de recursos, criação e implementação de métricas para desempenho de pessoas e negócios. Excelente formação técnica e conhecimento das Normas Internacionais de Segurança da Informação. Fluente em inglês e espanhol. Sempre interessado em desafios de liderança.
Especialidades: Gestão, Liderança, Estratégia, Segurança da Informação, ISO27001, NIST
Executivo de Segurança da Informação com forte capacidade de gestão,...
Caroline Maneta atua há mais de 15 anos em segurança da informação e lidera a equipe de vendas de Segurança e Resiliência da Dell Technologies na América Latina, ajudando organizações a protegerem seus dados na jornada multicloud, com foco em resiliência cibernética habilitada por IA. É palestrante, mentora e líder da comunidade LATAM no grupo Women in Action (WiA), com forte atuação em diversidade e inclusão. Possui MBA pela London School of Business and Finance e Executive MBA pela São Paulo Business School.
Caroline Maneta atua há mais de 15 anos em segurança da...
Reconhecido como um dos CISOs globais mais influentes, é Líder na FEMSA | México
Reconhecido como um dos CISOs globais mais influentes, é Líder...
Líder executivo com mais de 30 anos de experiência em TI e cibersegurança, atualmente atuando como Chief Information Security Officer (CISO) na CERC. Histórico sólido na liderança de iniciativas estratégicas de segurança que protegem ativos críticos, fortalecem a resiliência dos negócios e impulsionam o crescimento em setores altamente regulamentados.
Líder executivo com mais de 30 anos de experiência em...
Chief Information Security Officer com mais de 20 anos de experiência em Tecnologia da Informação. Possui formação em Sistemas de Informação (FIAP), MBA em Administração de Empresas (FGV), MBA em Gestão de Cibersegurança (FIAP), além de programas executivos na Harvard Business School e no Insper. Com vivência internacional nos Estados Unidos, Europa e Austrália, atua com visão estratégica e foco em liderança, inovação e proteção de ativos em ambientes corporativos globais.
Chief Information Security Officer com mais de 20 anos de...
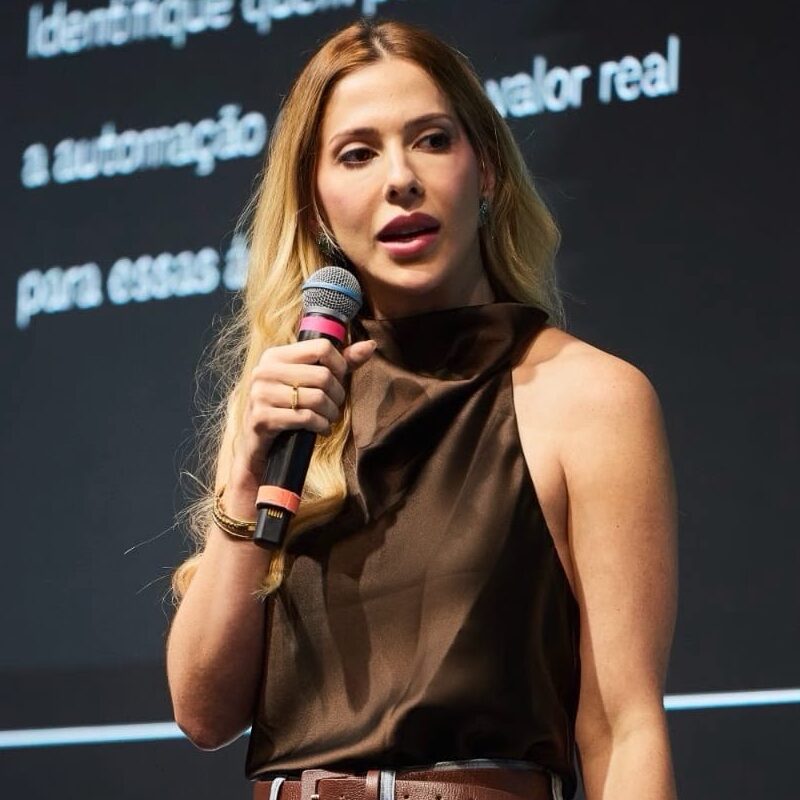
Thaís Gasperini é executiva de Segurança da Informação, com mais de 17 anos de experiência em Telecom, TI e Cibersegurança. Pós-graduada em Cybersecurity pelo MIT, sua carreira é marcada por atuações estratégicas em operações e pela construção de áreas como Threat Intelligence, SOC e Gestão de Acessos em grandes empresas e startups. Atua também como coach em mentoring pela Womcy, com o propósito de ampliar o acesso ao conhecimento e fomentar a participação de mulheres no setor de cibersegurança. Atualmente, é Head de Segurança da Informação no Bullla, onde lidera a operação de segurança, assegurando a proteção de dados e sistemas. Seu propósito é desmistificar a cibersegurança e torná-la acessível, promovendo conscientização e educação sobre a importância da segurança da informação para todos os públicos.
Thaís Gasperini é executiva de Segurança da Informação, com mais...
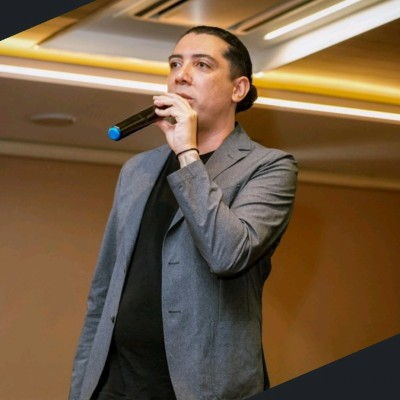
Executivo de Cybersecurity da VOLL, transforma a SI em alavanca...
Pedro Eurico possui mais de três décadas de experiência na área de Segurança da Informação. Pioneiro no setor desde os tempos das BBS nos anos 90, participou ativamente da implantação das principais tecnologias de rede no país. Com certificações como ITIL e CISSP, e especialização pelo MIT, acumula quase 20 anos no atendimento técnico a grandes corporações brasileiras. Hoje, lidera a equipe de Engenharia de Segurança da Tenable no Brasil e atua como especialista em Cloud Security.
Pedro Eurico possui mais de três décadas de experiência na...
Ex-oficial aviador da Força Aérea Brasileira e atual Subsecretário de TI no Ministério da Agricultura, lidero equipes que protegem dados estratégicos, implementam soluções com IA e sustentam o que não pode falhar: o funcionamento de um país.
Já atuei em órgãos como BACEN, ANVISA, ANTAQ e INEP, sempre unindo tecnologia, direito e liderança pública.
Meu foco é simples: transformar complexidade em segurança. Inovação em política pública. E missão em legado.
Ex-oficial aviador da Força Aérea Brasileira e atual Subsecretário de...
Especialista em Direito Digital, Inteligência Artificial, Propriedade Intelectual, Proteção de Dados e Segurança Cibernética com mais de 25 anos de experiência. Graduada e doutora pela Universidade de São Paulo em Direito Internacional. Conselheira Titular nomeada para o Comissão Nacional de Segurança Cibernética (CNCiber) e Membro da Comissão de Proteção de Dados do Conselho Nacional de Justiça (CNJ). Membro do conselho da Smart IP Latin America Initiative de Max Planck Munique para o Brasil. Membro do Fórum Permanente de Inovações Tecnológicas no Direito da Escola de Magistratura do Rio de Janeiro (EMERGJ). Pesquisadora convidada do Instituto Max Planck em Hamburgo e Munique e da Universidade de Columbia nos EUA. Professora visitante de Segurança Cibernética na Escola de Inteligência do Exército Brasileiro. Autora/coautora de 53 livros sobre Direito Digital. Presidente do Instituto Peck para Cidadania Digital (IPCD). Programadora desde os 13 anos. Certificado em Privacidade e Proteção de Dados EXIN.
Especialista em Direito Digital, Inteligência Artificial, Propriedade Intelectual, Proteção de...
Com mais de 25 anos de experiência em gestão de segurança cibernética, TI, gestão de riscos, continuidade de negócios, gestão de crise e prevenção a fraudes, Muroya é um líder e consultor experiente na área de segurança da informação. Ocupou cargos de liderança em empresas como Banco BV e hoje é fundador e CEO da TAO Governança Digital.
Com mais de 25 anos de experiência em gestão de...
Executivo com 23 anos de experiência em Tecnologia, com atuação em Segurança da Informação, Prevenção a Fraudes e Transformação Digital em empresas de médio e grande porte. Especialista em planejamento estratégico de TI, plano diretor de segurança e reestruturação organizacional. Certificado em ITIL e COBIT, possui sólida liderança em projetos de Cyber Security, com foco em governança, eficiência e resultados.
Executivo com 23 anos de experiência em Tecnologia, com atuação...
Direito Digital, consultivo e contencioso. DPO as a Service e mentoria LGPD. Certificação EXIN DPO + AI Compliance Officer.
Segurança da Informação, identificação de autoria, acompanhamento de incidentes, Políticas e Normas de Segurança da Informação.
Direito Digital, consultivo e contencioso. DPO as a Service e...
Henrique Lopes atua em projetos de cibersegurança, conectividade e transformação digital, apoiando organizações na construção de arquiteturas resilientes que unem segurança, performance, disponibilidade e governança para suportar aplicações críticas e iniciativas de IA.
Henrique Lopes atua em projetos de cibersegurança, conectividade e transformação...
Eri Silva atua há mais de 15 anos em tecnologia, apoiando organizações na transformação de suas estratégias de cloud, cibersegurança e IA, com foco em arquiteturas mais seguras, resilientes e preparadas para a nova era da inteligência artificial.
Eri Silva atua há mais de 15 anos em tecnologia,...
Executiva de TI com mais de 24 anos de experiência em gestão e operação de ambientes complexos, transformação digital, governança, segurança da informação e projetos estratégicos, incluindo M&A. Fundadora da VSFlow e investidora anjo em startups. Atuou em diversos setores como varejo, energia, indústria, logística e serviços, com vivência internacional no Reino Unido. Especialista em metodologias ágeis, DevOps, LGPD, indústria 4.0 e gestão de equipes de alta performance.
Executiva de TI com mais de 24 anos de experiência...
Profissional da área de Segurança da Informação, desde 2007 (18 anos de experiência). Diretora de Segurança da Informação, com atuação corporativa em Cybersecurity, Gerenciamento de Incidentes, CSIRT e SOC, RedTeam & Blue Team, Engenharia de Segurança da Informação, PCN & DRP, Gerenciamento de Riscos de Fornecedores, Privacidade e Proteção de Dados, análise, investigação e mitigação de riscos de ataques cibernéticos, violações de dados de fornecedores terceirizados, certificação e adequação sobre o tratamento conforme regulatório e legislação vigente, LGPD. Análise de Contratos e Termos de Privacidade de Dados. Membro Global de comitê PCI DSS, PCI OCI. Fez parte do PCI SSC Regional Engagement Board para meios de pagamento.
Profissional da área de Segurança da Informação, desde 2007 (18...
Gerente especializada em Segurança da Informação, Cibersegurança e Privacidade de Dados, com mais de 15 anos de experiência em projetos estratégicos e implementação de soluções robustas. Liderou iniciativas como SOC, gestão de identidades, resposta a incidentes e certificações. Atua com foco em riscos, conformidade e frameworks como NIST, CIS e LGPD, promovendo excelência operacional e continuidade dos negócios.
Gerente especializada em Segurança da Informação, Cibersegurança e Privacidade de...
Profissional com 23 anos de experiência em TI, Cibersegurança e Operações de missão crítica, com atuação como CIO, CTO e CISO em grandes corporações dos setores financeiro, seguros, manufatura, energia e serviços. Lidera agendas estratégicas de transformação digital, gestão de crises, inovação e segurança, com foco em crescimento sustentável, resiliência e geração de valor. Especialista em frameworks como ISO, NIST, COBIT e ITIL, além de tecnologias como IA, Cloud, DevOps e infraestrutura híbrida. Possui forte perfil de liderança, gestão de grandes equipes e atuação global em projetos de M&A e integração.
Profissional com 23 anos de experiência em TI, Cibersegurança e...
Executivo de TI com mais de 20 anos de experiência em empresas nacionais e multinacionais, atuando como CIO, CISO e DPO. Especialista em Governança de TI, Cibersegurança, Proteção de Dados, GRC e Transformação Digital. Liderou projetos de reestruturação de áreas, implantação de escritórios de governança e adequação à LGPD. Atua como mentor, professor e palestrante, com certificações em COBIT, Scrum, Kanban, ITSM e LGPD.
Executivo de TI com mais de 20 anos de experiência...
Staff Security Engineer na Arco Educação, onde lidera a frente de AppSec. Formado em Engenharia da Computação. Possui mais de 8 anos de experiência em Cyber Security. Com passagens por empresas dos setores de Educação, Financeiro e Industrial.
Staff Security Engineer na Arco Educação, onde lidera a frente...
Co-Founder e VP of Product da Strike, empresa de segurança ofensiva que está redefinindo a gestão do risco cibernético por meio da Continuous Hybrid Validation, combinando execução orientada por IA com revisão especializada feita por humanos.
Com formação em Engenharia de Sistemas pela Universidad ORT Uruguay, Facundo possui experiência em desenvolvimento de software, infraestrutura em nuvem e operações tecnológicas. Antes de assumir a liderança de Produto, atuou como VP of Operations da Strike. Atualmente, lidera a evolução da plataforma, combinando conhecimento técnico e visão de negócios para desenvolver soluções de segurança escaláveis e orientadas por IA.
Co-Founder e VP of Product da Strike, empresa de segurança...
Especialista em cibersegurança, atuando como Pré-vendas de Segurança Ofensiva na Strike. É focado em conectar tecnologia e negócios, traduzindo desafios técnicos em valor estratégico para as organizações. Também é palestrante e mentor voluntário na Mente Binária.
Especialista em cibersegurança, atuando como Pré-vendas de Segurança Ofensiva na...
Thiago Ferreira é Executivo de Tecnologia da Informação com mais de 20 anos de experiência, sendo 15 dedicados ao setor de saúde. Atua como Gerente de Segurança da Informação e Governança de TI no Hcor, com forte trajetória anterior no Hospital Sírio-Libanês, onde liderou equipes de Infraestrutura e SecOps.
Especialista em ambientes de missão crítica, alta disponibilidade e arquiteturas híbridas (on-premises e cloud), possui sólida atuação em Segurança da Informação, Governança, gestão de riscos, conformidade regulatória (incluindo LGPD e ISO 27001) e transformação tecnológica em organizações altamente complexas e reguladas.
Seu foco está em construir ambientes resilientes e escaláveis, formar equipes de alta performance e transformar a tecnologia em diferencial estratégico para o negócio.
Thiago Ferreira é Executivo de Tecnologia da Informação com mais...
Murilo Rivau Fernandes é engenheiro de computação, mestre em Engenharia Elétrica pela Escola Politécnica da USP e tecnólogo em Gestão Comercial pela FGV, com mais de duas décadas de experiência em tecnologia, criptografia, segurança da informação, proteção de dados e inteligência artificial. Atuou como analista e pré-vendas técnico, gerente comercial e, atualmente, como sócio-diretor de Novos Negócios, combinando conhecimento técnico, desenvolvimento de sistemas, liderança comercial e relacionamento estratégico com clientes
Murilo Rivau Fernandes é engenheiro de computação, mestre em Engenharia...
Lidera a Segurança e Inovação há mais de 15 anos no Grêmio Foot-Ball Porto Alegrense
Lidera a Segurança e Inovação há mais de 15 anos...
Executivo com sólida experiência em Segurança da Informação e Governança de TI, atuando em posições de C-Level em empresas nacionais e multinacionais dos setores de energia, tecnologia, telecom, seguros e financeiro. Especialista em conformidade regulatória, segurança em nuvem, frameworks como ISO, NIST e LGPD, e liderança de projetos estratégicos. Reconhecido como CISO do Ano em múltiplas edições, também atua como mentor e conselheiro em segurança digital.
Executivo com sólida experiência em Segurança da Informação e Governança...
Profissional com 18 anos de experiência na área de Segurança da Informação, diretamente focado em Governança de Segurança tendo trabalhado com empresas de ramos diversos, desde banco, passando por agronégócio, serviços, hospitais e petroquímicas tendo como principal foco a resiliência em cyber das empresas em que atuou.
Profissional com 18 anos de experiência na área de Segurança...
Mais de 25 anos de carreira na área de Cibersegurança,...
Cientista da computação com mais de 15 anos de experiência em Engenharia de Software e Cibersegurança, ex-Google. Especialista em arquiteturas robustas e escaláveis, atuando hoje à frente da Duranium no desenvolvimento de soluções antifraude com agentes de IA. Pesquisador independente em privacidade, criptografia e identidade autos soberana (SSI), com foco em levar tecnologia que simplifique a vida das empresas e fortaleça a segurança do mercado financeiro brasileiro.
Cientista da computação com mais de 15 anos de experiência...
Com mais de oito anos de experiência à frente da ITXPRO, criei um método inovador que acelera o desenvolvimento de carreiras em Governança, Risco e Compliance de TI, integrando metodologias de aprendizagem e design com visão estratégica.
Com mais de oito anos de experiência à frente da...
Com sólida atuação em segurança da informação, Amaro lidera estratégias de risco e proteção de dados em organizações de grande porte. Atualmente CISO, acumula experiência como DPO e gestor de TI, com foco em governança, conformidade e segurança centrada nos negócios.
Com sólida atuação em segurança da informação, Amaro lidera estratégias...
Gerente de segurança cibernética dedicado e orientado a resultados, com um histórico comprovado de mais de 15 anos na concepção, implementação e gerenciamento de programas robustos de segurança cibernética. Um pensador estratégico e líder hábil, protegi com sucesso as organizações contra ameaças cibernéticas em evolução, desenvolvendo e executando estratégias de segurança abrangentes. Minha experiência abrange gerenciamento de riscos, resposta a incidentes, segurança ofensiva e inteligência de ameaças. Hábil na liderança de equipes multifuncionais, departamento de identificação e mitigação de riscos de segurança, realização de avaliações completas de vulnerabilidade e implementação de tecnologias de segurança de ponta.
Especialidades: Teste de Invasão, Avaliação de Vulnerabilidade, Arquitetura de Software, SaaS, Business Intelligence Java/Python, Desenvolvimento de Banco de Dados, Práticas de Codificação Segura, Conformidade de Segurança HIPAA, Avaliação de Riscos, Modelagem de Ameaças.
Gerente de segurança cibernética dedicado e orientado a resultados, com...
Profissional com 23 anos de experiência em TI, Cibersegurança e Operações de missão crítica, com atuação como CIO, CTO e CISO em grandes corporações dos setores financeiro, seguros, manufatura, energia e serviços. Lidera agendas estratégicas de transformação digital, gestão de crises, inovação e segurança, com foco em crescimento sustentável, resiliência e geração de valor. Especialista em frameworks como ISO, NIST, COBIT e ITIL, além de tecnologias como IA, Cloud, DevOps e infraestrutura híbrida. Possui forte perfil de liderança, gestão de grandes equipes e atuação global em projetos de M&A e integração.
Profissional com 23 anos de experiência em TI, Cibersegurança e...
Profissional experiente em Segurança da Tecnologia da Informação, com histórico comprovado de atuação no setor de serviços prediais. Possui habilidades em ISO 27001, auditoria de TI, gestão, gerenciamento de riscos, PCI DSS e melhoria de processos de negócios. Profissional com forte formação em TI, pós-graduado em Sistemas de Informação pela Unisanta (Santos) e MBA em Governança de Cibersegurança. João tem ampla experiência internacional, participando e liderando projetos em países como Estados Unidos, França, Reino Unido, México, Panamá, Colômbia, Argentina, Chile, Uruguai e Peru.
Profissional experiente em Segurança da Tecnologia da Informação, com histórico...
Executivo de Tecnologia com mais de 35 anos de experiência, atualmente Head de Tecnologia no Colégio Bandeirantes. Lidera projetos de transformação digital com foco em infraestrutura, automação, governança de dados e inteligência artificial aplicada à educação. Atua com visão estratégica, foco em resultados e inovação, promovendo eficiência operacional e alinhamento entre tecnologia e negócio.
Executivo de Tecnologia com mais de 35 anos de experiência,...
Diretor de Segurança da Informação (CISO). Bacharel em Ciência da Computação pela UNIP e MBA em Governança de TI – IPT / USP. Profissional de TI com mais de 24 anos de carreira com vasta experiência em Governança de TI, Segurança da Informação e Auditoria de TI realizando implementações de processos com objetivo de atender as demandas de mercado (SOX, ISAE 3402 e ISOs) com base nas melhores práticas utilizando Cobit, ITIL, ISO 27001, ISO 27002, ISO 20000, NIST, CIS, BSC etc.
Diretor de Segurança da Informação (CISO). Bacharel em Ciência da...
Professor universitário e especialista em Transformação Digital para os setores de energia e indústria, com mais de 12 anos de experiência em soluções digitais voltadas à inteligência operacional, ESG, cibersegurança e eficiência de ativos. Atua com tecnologias como Blockchain, Industry 4.0, cloud e DevOps. Certificado por Microsoft, Intel, EXIN e OSIsoft. Docente em cursos de pós-graduação nas áreas de Manufatura Avançada, Automação e Robótica.
Professor universitário e especialista em Transformação Digital para os setores...
Profissional com 22 anos de experiência em Tecnologia da Informação, especializado em Segurança da Informação, Gestão de Riscos, Auditoria e conformidade com a LGPD. Atua como gestor e consultor, com sólida experiência na estruturação de políticas e processos baseados nas normas ISO/IEC 27001 e 27701, gerenciamento de crises, implantação de SOC, análise de vulnerabilidades, conformidade regulatória (LGPD, SOX, NIST, PCI) e frameworks como COBIT, ITIL e ABNT NBR ISO/IEC 27001.
Liderou projetos de cibersegurança em ambientes LATAM, incluindo gestão de identidade, DLP, SIEM e prevenção de fraudes. Foi responsável pela certificação do primeiro hospital brasileiro na ISO/IEC 27001 em 2022 e pela recertificação nos anos seguintes. Possui certificações como Auditor Líder Interno e Externo (ISO/IEC 27001 e 27701) e Auditor Interno ISO 19011.
Atualmente, é Diretor de Cyber Security e Proteção de Dados da ABCIS, membro ativo do Instituto de Defesa Cibernética da América Latina (IDCiber) e da APDADOS. Reconhecido por sua visão estratégica, liderança, proatividade e alto comprometimento.
Profissional com 22 anos de experiência em Tecnologia da Informação,...
Com mais de 20 anos de experiência em TI, Lafaiete atua na gestão de riscos, fraudes digitais e auditorias de segurança. Especialista em SGSI, lidera iniciativas de conformidade e engajamento em boas práticas de cibersegurança, promovendo uma cultura colaborativa e segura nas organizações.
Com mais de 20 anos de experiência em TI, Lafaiete...
Sólidas habilidades de gestão de riscos, auditoria de SI e avaliação de controles internos, obtidas ao longo de mais de uma década em empresas de renome nacional e internacional.
Excelentes habilidades de comunicação e negociação, tanto orais quanto escritas, adquiridas a partir de amplo contato com alta administração, agências reguladoras e terceiros. Palestrante convidada do evento, facilitadora de workshops e renomada professora no Brasil.
Especializações: Gestão de riscos operacionais e tecnológicos, desenvolvimento de programas de auditoria e compliance, facilitação de workshops.
Sólidas habilidades de gestão de riscos, auditoria de SI e...
Com mais de uma década de dedicação à segurança da informação, hoje atua como Líder de Cibersegurança (CISO) onde tem a missão de fortalecer as práticas de segurança cibernética alinhadas aos objetivos estratégicos de negócios. Com propósito de liderar com inovação e vigilância na proteção contra ameaças digitais, garantindo a privacidade e a integridade dos dados.
Tendo expertise abrange desde a gestão de identidades até a resposta a incidentes de segurança, passando por modelagem de ameaças e operacionalização de cibersegurança. Com um histórico de sucesso na implementação de processos seguros em desenvolvimento ágil, tem contribuído significativamente para a maturidade e resiliência das organizações no cenário digital atual.”
Com mais de uma década de dedicação à segurança da...
Com 20 anos de experiência em tecnologia e segurança, atua na liderança de estratégias voltadas à proteção, continuidade e conformidade de ambientes críticos. Especialista em gestão de riscos, resposta a crises cibernéticas e alinhamento com práticas globais, equilibra inovação tecnológica com mitigação de riscos.
Com 20 anos de experiência em tecnologia e segurança, atua...
Sou uma profissional movida por propósito e resultados, com mais de 15 anos de experiência em Segurança da Informação, atuando na liderança de estratégias voltadas à cyber, proteção de dados, gestão de riscos, conformidade regulatória e governança de TI. Acredito que segurança da informação vai muito além de controles técnicos: trata-se de promover uma cultura organizacional sólida, engajar pessoas, integrar tecnologia com inteligência e preparar o negócio para crescer de forma segura, inovadora e sustentável.
Sou uma profissional movida por propósito e resultados, com mais...
Profissional com mais de 25 anos de experiência em Tecnologia...
Profissional com mais de 25 anos de trajetória em TI, iniciada com ensino e suporte técnico, e consolidada como CISO da Prefeitura de Osasco. Liderou a criação do Departamento de Tecnologia da Informação e foi pioneiro na estruturação da área de Segurança da Informação no setor público. Atua com foco em cultura, estratégia e resiliência digital, garantindo a continuidade dos serviços públicos em um cenário cada vez mais conectado.
Profissional com mais de 25 anos de trajetória em TI,...
Profissional com 20 anos de experiência em TI, sendo 10 dedicados à Segurança da Informação, com atuação em empresas como Gol, Claro, Raízen e Daycoval Seguros. Lidera projetos estratégicos com foco em PDSI, gestão de riscos, DevSecOps e proteção de dados. Especialista em ferramentas como SCA, SAST, DAST, IAST e RASP, além de aplicar BI e Machine Learning para prevenção de fraudes. Possui MBA em Cyber Security (FIAP), especialização pela PUC, certificação DPO (ANPD) e graduação pela FATEC
Profissional com 20 anos de experiência em TI, sendo 10...
Profissional de TI com mais de 18 anos de experiência, sendo mais de 10 em liderança de equipes e serviços de infraestrutura, suporte e cibersegurança. Atua com foco em satisfação do cliente e entrega de soluções técnicas eficientes. Responsável pela gestão de orçamento de TI, redes, sistemas e processos. Colabora com times regionais e globais para gerar valor, aumentar rentabilidade e reduzir custos.
Profissional de TI com mais de 18 anos de experiência,...
Profissional com mais de 20 anos de experiência em cibersegurança, liderando a área de segurança digital do Grupo Casas Bahia. Especialista em arquitetura de segurança, cloud, DevSecOps, prevenção de fraudes e conformidade com LGPD, PCI e Bacen 4.658. Atua com frameworks como ISO 27000, NIST, CIS e MITRE, e possui sólida experiência em projetos estratégicos e internacionais. Responsável por formar equipes de alta performance e garantir a continuidade dos negócios frente a ameaças digitais.
Profissional com mais de 20 anos de experiência em cibersegurança,...
Pesquisador de segurança por essência. É responsável por implementar práticas seguras e desafiá-los a pensar de forma estratégica sobre proteção digital, conectando curiosidade técnica à conscientização organizacional.
Pesquisador de segurança por essência. É responsável por implementar práticas...
Com mais de 25 anos de experiência em TI, André liderou projetos estratégicos em empresas como Serasa Experian, Embraer e Banco BV. Especialista em riscos cibernéticos, conformidade e arquitetura de segurança, atua na gestão de equipes multidisciplinares e na promoção de uma cultura de proteção e governança em todos os níveis da organização.
Com mais de 25 anos de experiência em TI, André...
Como Head de Segurança da Informação, acumulei mais de 25...
Como Chief Information Security Officer no Carrefour, lidero iniciativas estratégicas de cibersegurança há mais de dois anos, garantindo a proteção de dados e sistemas em um ambiente dinâmico e desafiador. Com certificações como CISSP, CISM e Security+, trago uma abordagem técnica e analítica para gerenciar vulnerabilidades e mitigar riscos, sempre alinhando as soluções às necessidades operacionais e regulatórias. Minha experiência de mais de seis anos como CISO e minha trajetória em segurança da informação me permitem oferecer soluções robustas e inovadoras que fortalecem a resiliência cibernética das organizações.
Como Chief Information Security Officer no Carrefour, lidero iniciativas estratégicas...
Cidadão com dupla cidadania (Brasil e UE), com mais de 26 anos de experiência profissional em TI e mais de 22 anos dedicados à Segurança Cibernética e Governança de TI. Construí uma carreira liderando transformações complexas de segurança, estruturando organizações de segurança cibernética do zero e alinhando-as com padrões internacionais (ISO, NIST, CIS, ISF) e requisitos regulatórios globais.
Cidadão com dupla cidadania (Brasil e UE), com mais de...
Profissional de Cibersegurança com ampla experiência no fortalecimento da segurança da informação em ambientes complexos e dinâmicos. Atualmente como CISO da Zamp, empresa de destaque no varejo, lidero um time altamente qualificado de 15 profissionais, incluindo coordenadores, especialistas e analistas, com atuação em todas as frentes de segurança.
Foco em GRC, resposta a incidentes, governança e cultura de segurança, com um olhar estratégico alinhado ao negócio. Conduzi a evolução da maturidade em segurança (CIA), com base no framework NIST, fortalecendo a resiliência e proteção da companhia frente aos riscos cibernéticos.
Pós-graduado em Cibersegurança e Proteção Digital de Negócios, acredito que segurança da informação vai além de ferramentas — ela começa com consciência, estratégia e liderança.
Profissional de Cibersegurança com ampla experiência no fortalecimento da segurança...
Profissional experiente em Segurança da Tecnologia da Informação, com histórico comprovado de atuação no setor de serviços prediais. Possui habilidades em ISO 27001, auditoria de TI, gestão, gerenciamento de riscos, PCI DSS e melhoria de processos de negócios. Profissional com forte formação em TI, pós-graduado em Sistemas de Informação pela Unisanta (Santos) e MBA em Governança de Cibersegurança. João tem ampla experiência internacional, participando e liderando projetos em países como Estados Unidos, França, Reino Unido, México, Panamá, Colômbia, Argentina, Chile, Uruguai e Peru.
Profissional experiente em Segurança da Tecnologia da Informação, com histórico...
Dezesseis anos de experiência em tecnologia da informação, um ótimo relacionamento no time e outros departamentos, realizando a avaliação e gerenciamento de segurança da informação, onde inclui a gestão de terceiros e MSS. Responsável pela realização de auditorias e levantamento de riscos de segurança em empresas internacionais na Tailândia, México e Argentina.
Dezesseis anos de experiência em tecnologia da informação, um ótimo...
Com sólida atuação em segurança da informação, Amaro lidera estratégias de risco e proteção de dados em organizações de grande porte. Atualmente CISO, acumula experiência como DPO e gestor de TI, com foco em governança, conformidade e segurança centrada nos negócios.
Com sólida atuação em segurança da informação, Amaro lidera estratégias...
Profissional com mais de 20 anos de experiência em TI, Projetos, Segurança, Infraestrutura e Governança, com atuação em empresas dos setores de Saúde, Serviços e Tecnologia. Pós-graduado em Engenharia de Sistemas e especializado em Gerenciamento de Projetos, lidera iniciativas estratégicas e participa de comitês decisórios, promovendo melhorias operacionais e alto índice de satisfação dos usuários.
Profissional com mais de 20 anos de experiência em TI,...
Executivo com 22 anos de experiência em Tecnologia e Cyber Security, com atuação em empresas nacionais e multinacionais dos setores financeiro, serviços e telecom. Head de Cyber Security e Cloud Services para Brasil e América Latina desde 2018. Especialista em transformação digital, liderança global e gestão de equipes multidisciplinares. Graduado em Ciência da Computação, com MBA pela FGV e formação em Inovação e Liderança pelo MIT Sloan. Participa de fóruns internacionais e atua como mentor de executivos da área.
Executivo com 22 anos de experiência em Tecnologia e Cyber...
Profissional com mais de 20 anos de experiência em Tecnologia da Informação e uma década dedicada à Segurança da Informação. Atua na liderança de equipes e na gestão de projetos estratégicos, com foco na implementação de soluções como DLP, antivírus com gestão centralizada, firewalls NG, criptografia, MDM/BYOD, SOC externo, entre outros. Possui sólida atuação na análise de projetos sob a ótica da segurança, gestão de riscos alinhada aos objetivos de negócio, e condução de treinamentos e ações de conscientização. Também tem expertise em planos de continuidade de negócios e na preparação para certificações como PCI/DSS.
Profissional com mais de 20 anos de experiência em Tecnologia...
Executivo com sólida experiência em Segurança da Informação e Governança de TI, atuando em posições de C-Level em empresas nacionais e multinacionais dos setores de energia, tecnologia, telecom, seguros e financeiro. Especialista em conformidade regulatória, segurança em nuvem, frameworks como ISO, NIST e LGPD, e liderança de projetos estratégicos. Reconhecido como CISO do Ano em múltiplas edições, também atua como mentor e conselheiro em segurança digital.
Executivo com sólida experiência em Segurança da Informação e Governança...
Profissional de Segurança da Informação com mais de 20 anos de experiência e forte atuação na área de TI e serviços. Possui sólidos conhecimentos em Cibersegurança, Gestão de Riscos, Continuidade de Negócios, Resposta a Incidentes, PKI, ISO 27001, Gestão de Data Center e Prevenção a Fraudes. Com ampla experiência em projetos de detecção e resposta, prevenção e recuperação, seu foco está na implementação de soluções práticas e de alto impacto que protejam as operações críticas do negócio. Com uma mentalidade proativa, trabalha para antecipar ameaças e garantir que as medidas de segurança sejam integradas de forma fluida à estratégia da empresa. Com Pós-Graduação em Segurança da Informação e MBA em Gestão de Negócios, busca equilibrar a segurança da informação com os demais objetivos corporativos.
Profissional de Segurança da Informação com mais de 20 anos...
Executivo com 23 anos de experiência em Tecnologia, com atuação em Segurança da Informação, Prevenção a Fraudes e Transformação Digital em empresas de médio e grande porte. Especialista em planejamento estratégico de TI, plano diretor de segurança e reestruturação organizacional. Certificado em ITIL e COBIT, possui sólida liderança em projetos de Cyber Security, com foco em governança, eficiência e resultados.
Executivo com 23 anos de experiência em Tecnologia, com atuação...
Líder em Segurança da Informação com 20 anos de trajetória em modelar e implementar programas de segurança da informação em multinacionais em diferentes setores abrangendo governança, gestão de riscos e conformidade. Possui um histórico comprovado em alinhar a estratégia de segurança cibernética aos objetivos de negócio, influenciando decisões da alta gestão e garantindo a proteção robusta de ativos. Destaque para a liderança na melhoria da maturidade da segurança através de auditorias internas, aprovação plena em todas as auditorias regulatórias e o engajamento de equipes de alta performance, impactando positivamente a retenção de talentos. Essencial na integração da segurança em planos estratégicos de transformação digital.
Líder em Segurança da Informação com 20 anos de trajetória...
Executivo sênior com mais de 18 anos de experiência em Segurança Cibernética, Tecnologia da Informação e Governança, atuando em empresas líderes dos setores financeiro, manufatureiro e digital. Reconhecido por impulsionar a transformação digital com segurança, gerenciar riscos complexos e liderar times de alta performance em ambientes críticos. Atuando como CISO para a América do Sul, fui responsável por arquitetar centros de operações de segurança, estruturar programas de continuidade e governança, além de posicionar a cibersegurança como pilar estratégico nos conselhos executivos. Board advisor, mentor de talentos e promotor da inovação com propósito de negócio.
Executivo sênior com mais de 18 anos de experiência em...
Profissional experiente em Segurança da Tecnologia da Informação, com histórico comprovado de atuação no setor de serviços prediais. Possui habilidades em ISO 27001, auditoria de TI, gestão, gerenciamento de riscos, PCI DSS e melhoria de processos de negócios. Profissional com forte formação em TI, pós-graduado em Sistemas de Informação pela Unisanta (Santos) e MBA em Governança de Cibersegurança. João tem ampla experiência internacional, participando e liderando projetos em países como Estados Unidos, França, Reino Unido, México, Panamá, Colômbia, Argentina, Chile, Uruguai e Peru.
Profissional experiente em Segurança da Tecnologia da Informação, com histórico...
Profissional com sólida atuação em Segurança da Informação, liderando equipes e projetos estratégicos com foco em PDSI, gestão de riscos e DevSecOps. Especialista em ferramentas como SCA, SAST, DAST, IAST e RASP, além de aplicar BI e Machine Learning para prevenção de fraudes. Possui experiência em instituições financeiras, governo e setor privado. MBA em Cyber Security (FIAP), especialização pela PUC, certificação DPO (ANPD) e graduação pela FATEC.
Profissional com sólida atuação em Segurança da Informação, liderando equipes...
Profissional com sólida experiência em Governança Corporativa, GRC, Planejamento Estratégico, Gestão de Projetos e Segurança da Informação. Atua na formação de times de alta performance e na promoção de liderança colaborativa em ambientes multifuncionais e multiculturais. Possui vivência em empresas nacionais e multinacionais dos setores de TI, automotivo, aviação, seguros, manufatura e agronegócio. Especialista em alinhar a estratégia de TI à visão e metas de negócio, com foco em agilidade estratégica e autonomia.
Profissional com sólida experiência em Governança Corporativa, GRC, Planejamento Estratégico,...
Gerente de Segurança da Informação com mais de 20 anos de experiência em empresas nacionais e multinacionais como Accenture, IBM e Telefónica VIVO. Atua nos setores de varejo, saúde, telecom e serviços financeiros, com foco em cibersegurança, privacidade (LGPD/GDPR), segurança em nuvem e infraestrutura. Certificado CISSP desde 2009, contribui ativamente para o desenvolvimento do exame e é palestrante em conferências nacionais e internacionais.
Gerente de Segurança da Informação com mais de 20 anos...
Profissional da área de Segurança da Informação, Gestão de Riscos Cibernéticos e Privacidade de Dados. Atua como gestor desde 2014, sendo responsável pelo planejamento estratégico, gestão de pessoas e orçamento da área. Tem foco em conformidade, mitigação de riscos e fortalecimento da cultura de segurança nas organizações.
Profissional da área de Segurança da Informação, Gestão de Riscos...
Profissional com mais de 20 anos de experiência em Tecnologia da Informação e uma década dedicada à Segurança da Informação. Atua na liderança de equipes e na gestão de projetos estratégicos, com foco na implementação de soluções como DLP, antivírus com gestão centralizada, firewalls NG, criptografia, MDM/BYOD, SOC externo, entre outros. Possui sólida atuação na análise de projetos sob a ótica da segurança, gestão de riscos alinhada aos objetivos de negócio, e condução de treinamentos e ações de conscientização. Também tem expertise em planos de continuidade de negócios e na preparação para certificações como PCI/DSS.
Profissional com mais de 20 anos de experiência em Tecnologia...
Mais de 25 anos de experiência em gestão de atividades relacionadas com Tecnologia da Informação, Negócios, Negociação, Segurança, Privacidade e Orçamento em diferentes setores como a Indústria, Saúde e Financeiro, desenvolvido pela graduação em Tecnologia, Pós-Graduação em Tecnologia e MBA em Negócios pela FGV. Reconhecido pela excepcional capacidade de lidar com as pessoas, habilidade forte para criar soluções inovadoras e na realização dos objetivos usando persistência e habilidades de liderança. Gestor de TI, Gestor de Relacionamentos com o Negócio, Local Privacy Officer, Painelista e Conferencista.
Mais de 25 anos de experiência em gestão de atividades...
Com mais de 25 anos de experiência em TI, André liderou projetos estratégicos em empresas como Serasa Experian, Embraer e Banco BV. Especialista em riscos cibernéticos, conformidade e arquitetura de segurança, atua na gestão de equipes multidisciplinares e na promoção de uma cultura de proteção e governança em todos os níveis da organização.
Com mais de 25 anos de experiência em TI, André...
Com mais de 20 anos de atuação nos setores financeiro e de serviços, Luciano é especialista em segurança da informação, governança de TI e gestão de riscos. Lidera programas corporativos de segurança, alinhando inovação tecnológica à mitigação de riscos e conformidade regulatória.
Com mais de 20 anos de atuação nos setores financeiro...
Profissional com mais de 20 anos de carreira em TI, atuando há mais de 10 anos em posições de gestão. Desde 2016, lidera a área de Redes e Segurança da Informação, com foco em planejamento estratégico, gestão de equipes e projetos de alto impacto. Destaca-se pela implementação de SOC, resposta a incidentes, score de segurança cibernética e diretrizes baseadas na ISO 27001.
Profissional com mais de 20 anos de carreira em TI,...
CISO do Grupo Protege, com mais de 10 anos de experiência em posições estratégicas de segurança da informação. Atua no fortalecimento de programas de cibersegurança, conformidade com PCI e Bacen, e desenvolvimento de estratégias robustas de defesa e monitoramento. É referência na capacitação de equipes multidisciplinares e na promoção de cultura organizacional voltada à segurança, sempre alinhando proteção de dados às metas de negócio.
CISO do Grupo Protege, com mais de 10 anos de...
Profissional de Cibersegurança com ampla experiência no fortalecimento da segurança da informação em ambientes complexos e dinâmicos. Atualmente como CISO da Zamp, empresa de destaque no varejo, lidero um time altamente qualificado de 15 profissionais, incluindo coordenadores, especialistas e analistas, com atuação em todas as frentes de segurança.
Foco em GRC, resposta a incidentes, governança e cultura de segurança, com um olhar estratégico alinhado ao negócio. Conduzi a evolução da maturidade em segurança (CIA), com base no framework NIST, fortalecendo a resiliência e proteção da companhia frente aos riscos cibernéticos.
Pós-graduado em Cibersegurança e Proteção Digital de Negócios, acredito que segurança da informação vai além de ferramentas — ela começa com consciência, estratégia e liderança.
Profissional de Cibersegurança com ampla experiência no fortalecimento da segurança...
Como Líder em Cyber Security, trago um equilíbrio entre extroversão e introspecção, comunicando de forma clara e eficaz enquanto mantenho a paciência e persistência necessárias para lidar com situações adversas. Meu entusiasmo e confiança são contagiantes, o que ajuda a manter a equipe engajada e focada em alcançar os objetivos organizacionais. Sou resiliente e determinado, características essenciais para manter a segurança da informação em alto nível.
Como Líder em Cyber Security, trago um equilíbrio entre extroversão...
Vinte anos de experiência profissional, sendo mais de doze anos gerenciando e coordenando equipes técnicas de segurança de infraestrutura e analisando projetos de segurança. Foco em gestão estratégica de segurança e implementações de projetos para gerar melhores resultados e segurança, visando vantagem competitiva e lucro na organização.
Vinte anos de experiência profissional, sendo mais de doze anos...
Executivo responsável pelo desenvolvimento de um programa e cultura de IA Responsável. Liderando uma equipe de 10 profissionais multidisciplinares qualificados. Profissional com mentalidade estratégica e sólida formação técnica. Fortes habilidades de relacionamento e formação de equipes, com histórico comprovado de gestão de equipes multiculturais e multidisciplinares, além de atuação em atendimento ao cliente em níveis executivos.
Executivo responsável pelo desenvolvimento de um programa e cultura de...
Com mais de 20 anos de atuação nos setores financeiro e de serviços, Luciano é especialista em segurança da informação, governança de TI e gestão de riscos. Lidera programas corporativos de segurança, alinhando inovação tecnológica à mitigação de riscos e conformidade regulatória.
Com mais de 20 anos de atuação nos setores financeiro...
Executivo com 23 anos de experiência em Tecnologia, com atuação em Segurança da Informação, Prevenção a Fraudes e Transformação Digital em empresas de médio e grande porte. Especialista em planejamento estratégico de TI, plano diretor de segurança e reestruturação organizacional. Certificado em ITIL e COBIT, possui sólida liderança em projetos de Cyber Security, com foco em governança, eficiência e resultados.
Executivo com 23 anos de experiência em Tecnologia, com atuação...
Vinte anos de experiência profissional, sendo mais de doze anos gerenciando e coordenando equipes técnicas de segurança de infraestrutura e analisando projetos de segurança. Foco em gestão estratégica de segurança e implementações de projetos para gerar melhores resultados e segurança, visando vantagem competitiva e lucro na organização.
Vinte anos de experiência profissional, sendo mais de doze anos...
Gerente de segurança experiente com histórico comprovado de trabalho no setor de seguros e serviços financeiros. Especialista em ISO 27001, Governança de TI, Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS), ITIL e Gerenciamento de Serviços de TI. Graduado pela Fundação Getulio Vargas/FGV e Insper.
Gerente de segurança experiente com histórico comprovado de trabalho no...
Profissional da área de Segurança da Informação, Gestão de Riscos e Prevenção a Fraudes atuando desde 1999 em empresas de grande porte do mercado financeiro nacional (Bancos: Santander, Votorantim e Original, e Cielo) e também em empresa de mídia (iG e Editora Abril). Gestor desde 2005 sendo responsável pela estratégia, operação e gestão de áreas de segurança da informação.
Também atuo como professor em cursos de cybersegurança e Open Banking na FIA, além de ser membro do Board of Advisors do EC-Council.
Profissional da área de Segurança da Informação, Gestão de Riscos...















































Assista aos melhores momentos, plenárias completas e entrevistas com os maiores especialistas em Cibersegurança.